Luật mới siết quản trị dữ liệu: Doanh nghiệp nhỏ và vừa cần làm gì?
Dữ liệu ngày càng trở thành tài sản quan trọng của doanh nghiệp, đồng thời kéo theo những yêu cầu chặt chẽ hơn về quản trị, bảo vệ và kiểm soát.
Doanh nghiệp vừa và nhỏ cùng 'canh bạc' sống còn: Mở rộng hay thu mình?
Từ công xưởng đến 'Fashion City': Cơ hội nào đang mở ra cho thương hiệu thời trang Việt?
Google Search viết lại 'luật chơi' SEO: Thương hiệu cần làm gì để không 'mất hút'?
Một cửa hàng có danh sách số điện thoại khách hàng, doanh nghiệp sản xuất có hồ sơ người lao động hay một công ty dịch vụ lưu hợp đồng trên nền tảng đám mây đều đang xử lý dữ liệu trong hoạt động kinh doanh hằng ngày. Khi Cloud, phần mềm trực tuyến và công cụ AI ngày càng phổ biến, việc quản trị dữ liệu vì thế không còn là câu chuyện riêng của bộ phận IT.
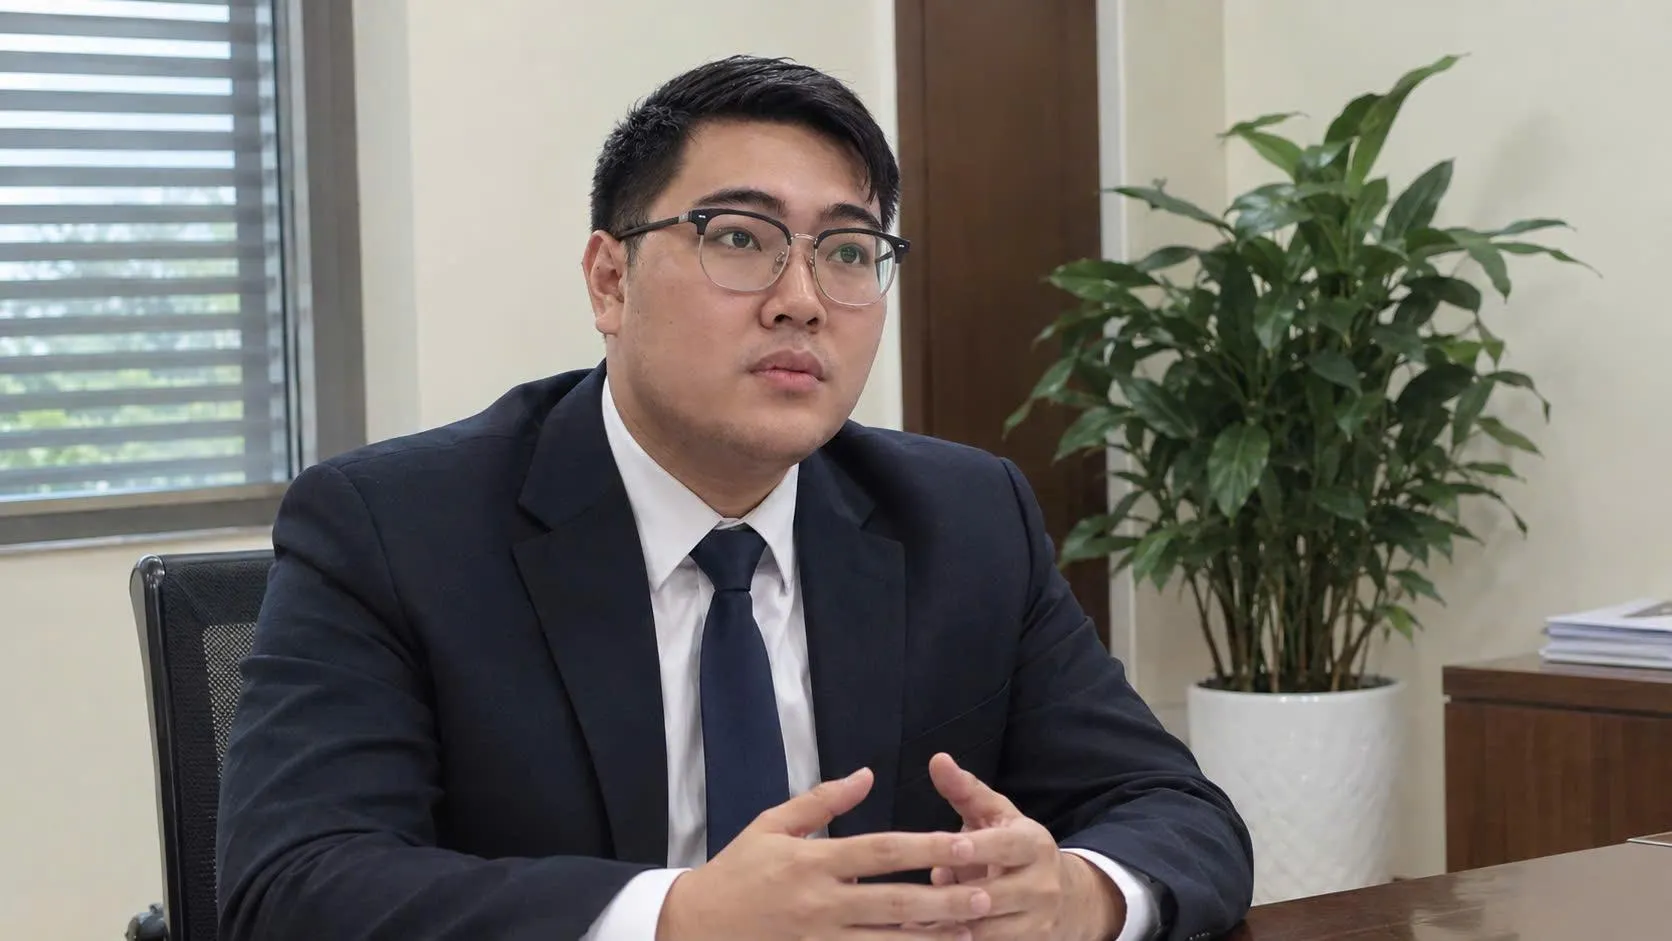
Theo Thạc sĩ Lê Thanh Lâm - Chuyên gia tư vấn pháp luật doanh nghiệp, yêu cầu hiện nay không chỉ dừng ở việc “bảo mật dữ liệu” về mặt kỹ thuật, mà doanh nghiệp cần hình thành cơ chế quản trị với quy trình, phân quyền, nhân sự, kiểm soát đối tác và phương án xử lý sự cố rõ ràng.
Cần biết dữ liệu ở đâu để kiểm soát
Từ lưu trữ sang quản trị dữ liệu
Luật Dữ liệu số 60/2024/QH15 có hiệu lực từ ngày 1/7/2025 đã đặt ra yêu cầu cụ thể hơn về quản trị dữ liệu. Theo Điều 15, doanh nghiệp cần xây dựng chính sách, quy trình và tiêu chuẩn quản trị dữ liệu, bảo đảm dữ liệu đầy đủ, chính xác, toàn vẹn, nhất quán, an toàn và bảo mật. Điều 16 quy định việc truy cập, truy xuất dữ liệu phải tuân thủ quy định, quy trình kỹ thuật, bảo đảm an ninh, an toàn và đúng mục đích.
Với doanh nghiệp nhỏ và vừa, việc đầu tiên không nhất thiết là mua thêm phần mềm mà là kiểm kê dữ liệu.
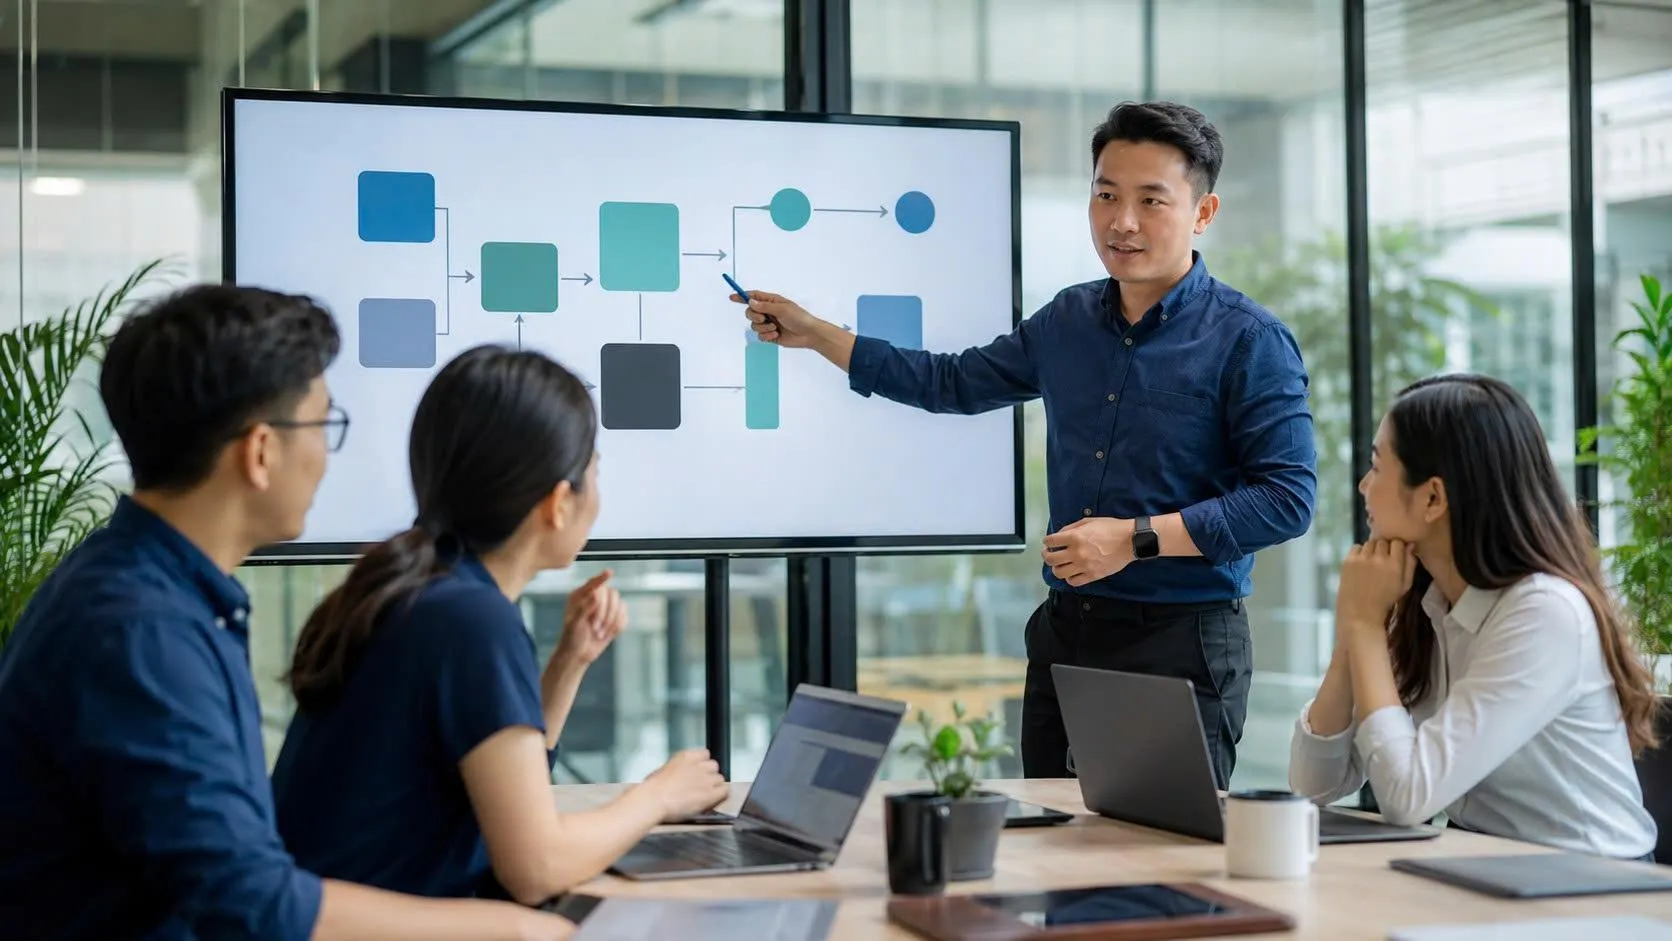
“Việc đầu tiên doanh nghiệp nên làm là lập một ‘bản đồ dữ liệu'. Trong đó cần xác định rõ dữ liệu khách hàng, nhân viên, đối tác, tài chính, kinh doanh đang được lưu ở đâu, ai có quyền truy cập và dữ liệu được chia sẻ cho những bên nào.
Đây là bước nền tảng để nhận diện những điểm có nguy cơ mất kiểm soát, nhất là khi dữ liệu không chỉ nằm trên máy tính nội bộ mà còn được lưu trên email, Cloud, phần mềm quản lý hay các nền tảng trực tuyến", ông Lê Thanh Lâm cho biết.
Bảo vệ dữ liệu phải bắt đầu từ con người
Điều 27 Luật Dữ liệu yêu cầu biện pháp bảo vệ dữ liệu được thực hiện xuyên suốt quá trình xử lý, từ xây dựng quy định nội bộ, quản lý hoạt động xử lý đến triển khai giải pháp kỹ thuật và đào tạo, quản lý nhân sự.
Vì vậy, một hệ thống bảo vệ dữ liệu không chỉ phụ thuộc vào tường lửa hay phần mềm bảo mật. Phân quyền truy cập, quản lý tài khoản nhân viên, quy định về chia sẻ tài liệu và đào tạo nhân sự cũng là những mắt xích quan trọng.
Cloud và AI đặt ra bài toán mới cho doanh nghiệp
Dữ liệu có thể “đi ra ngoài” mà doanh nghiệp không hề biết
Một vấn đề cần đặc biệt rà soát là việc sử dụng các nền tảng nước ngoài để lưu trữ và xử lý dữ liệu.
Khoản 2 Điều 23 Luật Dữ liệu quy định về chuyển, xử lý dữ liệu xuyên biên giới đối với dữ liệu cốt lõi, dữ liệu quan trọng, trong đó bao gồm trường hợp chuyển dữ liệu đang lưu trữ tại Việt Nam tới hệ thống lưu trữ ngoài lãnh thổ Việt Nam; chuyển dữ liệu cho tổ chức, cá nhân nước ngoài; hoặc sử dụng nền tảng ở ngoài lãnh thổ Việt Nam để xử lý dữ liệu.
Điều này có ý nghĩa đặc biệt trong bối cảnh doanh nghiệp sử dụng ngày càng nhiều Cloud và AI. Chẳng hạn, việc nhân viên đưa hợp đồng, danh sách khách hàng hoặc tài liệu nội bộ lên một nền tảng AI nước ngoài để tóm tắt, dịch hay phân tích không nên chỉ được xem là quyết định cá nhân.
Ông Lâm cho rằng, doanh nghiệp cần rà soát các dịch vụ Cloud, phần mềm nước ngoài và công cụ AI đang sử dụng, đồng thời xác định loại dữ liệu nào được phép đưa lên từng nền tảng và loại dữ liệu nào cần hạn chế hoặc kiểm soát đặc biệt.
Không bỏ qua bên thứ ba
Dữ liệu cũng thường xuyên được chia sẻ cho đơn vị kế toán, vận chuyển, marketing, nhà cung cấp phần mềm hoặc các đối tác công nghệ. Vì vậy, kiểm soát dữ liệu không nên dừng ở phạm vi hệ thống nội bộ.
Doanh nghiệp cần biết mình đang chia sẻ dữ liệu gì, với ai, cho mục đích nào và bên nhận dữ liệu sẽ lưu trữ, sử dụng hoặc chuyển tiếp dữ liệu ra sao. Đây là một phần quan trọng trong quản trị rủi ro dữ liệu.
An ninh mạng không chỉ là việc của IT
Kiểm tra, khắc phục lỗ hổng và bảo vệ thông tin
Từ ngày 1/7/2026, Luật An ninh mạng số 116/2025/QH15 có hiệu lực, tiếp tục đặt ra các yêu cầu đối với hệ thống thông tin của doanh nghiệp.
Theo Điều 14, chủ quản hệ thống thông tin và một số doanh nghiệp cung cấp dịch vụ trên mạng phải triển khai biện pháp quản lý, kỹ thuật để phòng ngừa, phát hiện, ngăn chặn và xử lý thông tin, hành vi vi phạm theo quy định.
Điều 15 yêu cầu kiểm tra an ninh mạng, phát hiện và khắc phục mã độc, điểm yếu, lỗ hổng bảo mật, đồng thời bảo vệ bí mật kinh doanh, thông tin cá nhân và đời sống riêng tư trên hệ thống.
Đối với doanh nghiệp vừa và nhỏ, những yêu cầu này có thể được cụ thể hóa bằng các công việc thiết thực như cập nhật phần mềm, quản lý quyền quản trị, kiểm tra lỗ hổng, sao lưu dữ liệu và chuẩn bị phương án xử lý khi xảy ra sự cố.
Cần một đầu mối chịu trách nhiệm
Đáng chú ý, Điều 26 Luật An ninh mạng 2025 đặt ra yêu cầu về chính sách, quy trình bảo đảm an ninh dữ liệu, kiểm soát nhân sự, đánh giá rủi ro định kỳ và kiểm tra việc chuyển dữ liệu xuyên biên giới.
"Doanh nghiệp không thể coi an ninh dữ liệu chỉ là 'việc của IT'. Một sự cố dữ liệu có thể đồng thời kéo theo rủi ro pháp lý, tài chính và uy tín, do đó cần xác định rõ người chịu trách nhiệm và cơ chế phối hợp giữa các bộ phận", ông Lâm nói.
Doanh nghiệp nên bắt đầu từ đâu?
Nghị định 330/2026/NĐ-CP về xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân có hiệu lực từ ngày 19/8/2026. Cùng với đó, Nghị định 331/2026/NĐ-CP và Nghị định 333/2026/NĐ-CP tiếp tục cụ thể hóa các yêu cầu liên quan đến bảo vệ an ninh mạng và thi hành Luật An ninh mạng.
Trong bối cảnh đó, doanh nghiệp vừa và nhỏ có thể bắt đầu từ những việc cơ bản: kiểm kê và lập bản đồ dữ liệu; phân loại và phân quyền truy cập; rà soát Cloud, phần mềm và công cụ AI; kiểm soát việc chia sẻ dữ liệu với đối tác; cập nhật hệ thống, sao lưu dữ liệu; đánh giá rủi ro và xây dựng quy trình ứng phó sự cố.
Như ông Lê Thanh Lâm phân tích, tuân thủ không nhất thiết phải bắt đầu bằng những khoản đầu tư lớn. Điều quan trọng trước hết là doanh nghiệp phải biết dữ liệu của mình đang ở đâu, được sử dụng như thế nào và ai đang kiểm soát nó.
Khi dữ liệu trở thành một tài sản quan trọng, quản trị dữ liệu cũng trở thành một phần của quản trị doanh nghiệp. Thay vì chỉ xử lý khi xảy ra sự cố, doanh nghiệp cần đưa việc kiểm soát dữ liệu vào quy trình vận hành hằng ngày, qua đó chủ động hơn trước cả yêu cầu pháp lý lẫn những rủi ro phát sinh trong hoạt động kinh doanh.